İşten Ayrılırken Kurumsal Bilgisayardaki Kişisel Hesaplar ve Dosyalar Nasıl Ayrılır?
İşten ayrılan çalışanın kurumsal bilgisayarı teslim etmesi, cihazda açık kalan kişisel e-posta, banka veya sosyal medya hesabının işverene devredilmesi anlamına gelmez. Buna karşılık özel verilerini korumak isteyen işçi de şirketin iş dosyalarını topluca silme veya bütün ticari arşivi kendi hesabına aktarma yetkisine sahip değildir. Teslim işlemi; cihazın geri verilmesi, iş kayıtlarının devri ve kişisel oturumların kapatılması şeklinde ayrı başlıklarla yürütülmelidir.
Türk Borçlar Kanunu m. 396 ve 443, özen, sır saklama ve hizmet ilişkisiyle alınan şeyleri geri verme yükümlülüğünü düzenler. 6698 sayılı Kanun m. 4, 7, 10 ve 12 ise cihaz içinde bulunan kişisel verilerin hangi amaçla, ne kadar süreyle ve hangi güvenlik önlemleriyle işlenebileceğini sınırlar. Kurumsal cihazın mülkiyeti ile içindeki her iletişime erişim yetkisi aynı değildir. Sağlıklı bir çıkış kaydı, hem işin devamını hem çalışanın özel alanını koruyacak biçimde hazırlanır.
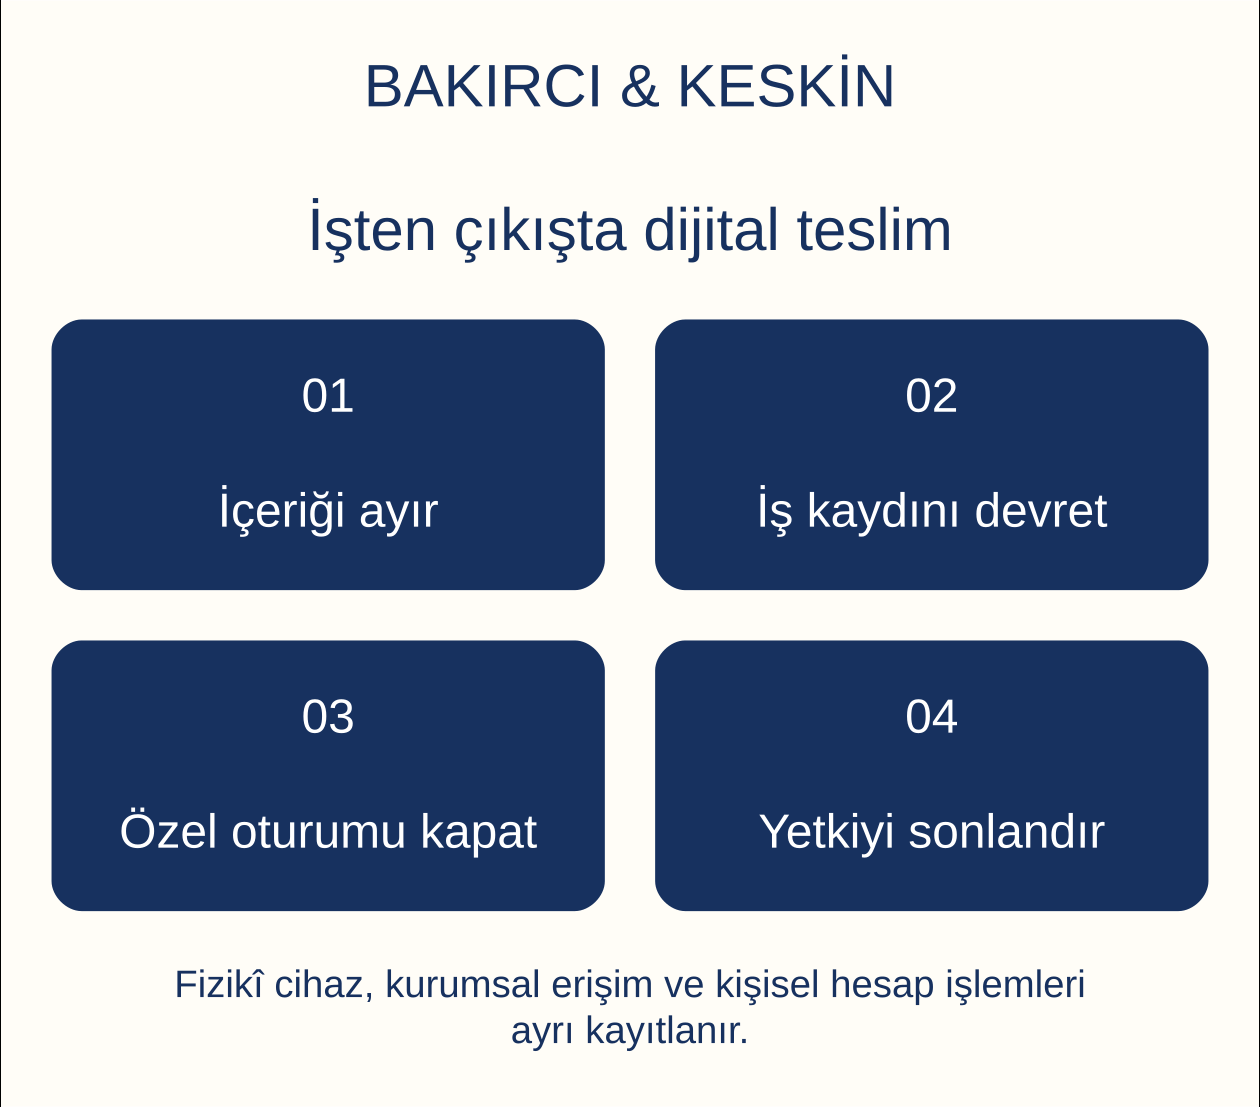
Cihaz teslimi, iş dosyası devri ve kişisel oturum kapatma
Fizikî teslim tutanağı, bilgisayarın, telefonun veya diğer ekipmanın geri verildiğini gösterir. Dijital devir kaydı ise hangi iş klasörünün, projenin veya kurumsal hesabın yetkili kişiye bırakıldığını açıklar. Kişisel oturumların kapatılması da çalışanın özel hesabına cihaz üzerinden erişimin sona erdirilmesidir. Bu işlemlerin tek bir belirsiz “eksiksiz teslim ettim” cümlesinde eritilmesi sonradan hangi yükümlülüğün yerine getirildiğini anlaşılmaz kılar.
TBK m. 443 tarafların hizmetle ilişkili aldıkları şeyleri geri verme borcunu karşılıklı düzenler. Cihazın kimliği ve fizikî teslim bakımından ekipman iadesi ihtarı rehberi tamamlayıcıdır. Burada ise aynı cihazın içinde farklı hak sahiplerine ait veri ve hesapların bulunmasının sonuçları önem taşır.
Çıkış planında cihazı teslim alan kişiyle iş dosyalarını devralan kişinin farklı olması mümkündür. Bilgi işlem görevlisi bilgisayarı alırken açık işlerin içerik yöneticisi başka biri olabilir. Yetkili kişilerin adı, görevi ve teslim kapsamı kayda geçirilmelidir. Cihazı bir masaya bırakmak, iş dosyalarına erişimin kime ve nasıl verildiğini tek başına açıklamaz.
İçerikler teslimden önce hangi ölçütle ayrılır?
İlk grup şirketin iş kayıtlarıdır: proje belgeleri, müşteri işlemleri, görev raporları ve işin yürütülmesi için oluşturulan dosyalar. İkinci grup çalışanın özel hesap ve belgeleridir: kişisel e-posta oturumu, kişisel bulut hesabı, özel fotoğraflar ve kişisel yazışmalar. Üçüncü grup ise hem iş hem özel bilgi içeren karma kayıtlardır. Dosyanın bulunduğu klasör adı, tek başına hukuki niteliğini belirlemez.
Ayırma yapılırken dosyanın amacı, içeriği, oluşturulma nedeni ve kurumsal kurallar birlikte değerlendirilir. İş dosyasında çalışanın adının bulunması bütün belgeyi özel arşiv hâline getirmez. Aynı şekilde şirket bilgisayarında saklanan aile fotoğrafı, cihazın şirkete ait olması nedeniyle otomatik biçimde işverenin serbest kullanımına açılmaz.
Karma içerikte gerekli bölümlerin korunması ve gereksiz özel alanın ayrılması planlanır. Müşteri verilerini de içeren bir mesaj dizisinin tamamını özel hesaba göndermek, sırf yazışmanın bir tarafı çalışan olduğu için hukuka uygun sayılmaz. İşçinin kendi hakkına ilişkin kayıt ihtiyacı somutlaştırılarak gerekli belgeye uygun erişim yolu belirlenir. Bu ayrım, gereksiz kopyalamayı ve yanlış silmeyi önler.
İçerik ayrımında üçüncü kişilerin hakları da korunur. Bir aile üyesinin sağlık belgesiyle müşterinin sözleşmesi aynı klasörde bulunuyorsa, yalnız klasörün tamamına iş veya özel etiketi verilmesi yeterli değildir. İlgili dosyalar içerik ve amaç bakımından ayrı değerlendirilir. Ayırma işlemi için görevlendirilen kişinin de yalnız gerekli alana erişmesi gerekir. Her yöneticiye bütün disk kopyasının gönderilmesi, teslim sürecini kolaylaştıran zararsız bir işlem olarak kabul edilemez. Kayıtların kim tarafından incelendiği ve hangi kurumsal konuma aktarıldığı izlenebilir olmalıdır.
Kişisel hesap oturumları ve tarayıcı eşitlemesi nasıl kapatılır?
Kişisel e-posta, sosyal medya veya bulut hesabının cihazda açık olması, o hesaba ilişkin yetkinin işverene devredildiği anlamına gelmez. İşçi, teslim planı kapsamında özel hesaplarından çıkış yapmalı; kendi tarayıcı profilinin kişisel eşitlemesini ve o cihaza verilmiş oturum yetkisini kontrol etmelidir. İşlem, şirketin ortak iş dosyalarını veya kurumsal kullanıcı profilini gelişigüzel silmeden gerçekleştirilir.
Kayıtlı kişisel parolalar ve otomatik doldurma alanları da özel hesaplara erişim riski yaratır. Bunların kaldırılması, çalışanın kişisel hesabını güvenceye alma amacına yöneliktir. Ancak işyerinin güvenlik incelemesi veya somut uyuşmazlık nedeniyle korunması gereken bir kayıt bulunuyorsa işlemin kapsamı önceden belirlenmelidir. Delil niteliğindeki dosyaların özel veri temizliği adıyla yok edilmesi uygun değildir.
Teslim sırasında hangi kişisel oturumların kapatıldığı genel türleriyle kaydedilebilir; tutanağa özel hesabın parolası yazılmaz. İşverenin ihtiyaç duyduğu sonuç, şirket cihazından özel hesaba yetkisiz erişim kalmamasıdır. Kişisel hesabın bütünüyle silinmesi veya hesap mülkiyetinin işverene geçirilmesi cihaz iadesinin olağan bir şartı değildir.
Kurumsal şifre devri ile kişisel parolanın verilmesi ayrılır
İş için kullanılan ortak hesap, yönetici yetkisi veya kurumsal hizmete erişim, kuruluşun yetkilendirme düzeni içinde devredilir. Güvenli yöntem; yetkili kişinin yeni erişimini oluşturmak, eski kullanıcının yetkisini kapatmak ve gerekiyorsa kurumsal parolayı yenilemektir. İşçinin başka özel hesaplarında da kullandığı parolayı düz metinle teslim tutanağına yazması güvenli bir devir yöntemi oluşturmaz.
İki aşamalı doğrulamanın çalışanın kişisel telefonuna bağlı olduğu hesaplarda erişim devamlılığı ayrıca planlanır. Kurumsal hesabın doğrulama yöntemi yetkili kurumsal araca aktarılır. Bu işlem, çalışanın telefonundaki bütün doğrulama uygulamasını veya kişisel hesapların kurtarma kodlarını işverene verme yükümlülüğü yaratmaz. Her hesabın sahibi ve amacı ayrı belirlenir.
İşçi işin devamı için gerekli kurumsal yetki devrini engellememeli; işveren de erişim sorununu bütün özel parolaları toplama gerekçesi yapmamalıdır. TBK m. 396 kapsamındaki sadakat ve özen borcu ile KVKK m. 12 kapsamındaki güvenlik yükümlülüğü birlikte uygulanır. Devir tamamlandığında kimlerin erişime sahip olduğu ve eski çalışanın yetkisinin ne zaman kaldırıldığı kayıt altında tutulur.
İş dosyaları aktarılırken hangi kayıt hazırlanır?
Dijital devir listesi, işin devamını sağlayacak somut belgeler üzerinden kurulmalıdır. Açık projeler, bekleyen işler, son sürüm dosyaları ve ilgili kurumsal konumlar gösterilir. Dosyanın yalnız adı yerine hangi işin hangi aşamasına ait olduğu açıklanır. Böylece farklı sürümler arasındaki uyuşmazlık ve “dosya hiç teslim edilmedi” iddiası daha kolay denetlenir.
Teslim alan kişinin erişimi gerçekten sınanmalıdır. Çalışanın kişisel bulut hesabındaki bağlantının paylaşılması, şirketin kalıcı ve hukuka uygun erişimini her zaman sağlamaz. İş dosyaları yetkili kurumsal alana aktarılır; kişisel hesapla bağlantı, aktarım doğrulandıktan sonra planlı biçimde kaldırılır. Müşteri verilerinin ve ticari sırların gereksiz kişilere açılmaması bu aşamada da önemlidir.
Devir tutanağında tamamlanan ve açıklama bekleyen işler ayrılır. Teknik açıdan açılmayan dosya, şifreli arşiv veya eksik sürüm varsa durum gerçek hâliyle yazılır. İşçi incelemediği bütün arşivi kusursuz diye; işveren de kontrol etmediği dosyayı kayıp diye kaydetmemelidir. Tutanak, işlemin gerçekleşen kapsamını gösteren bir kayıt olmalıdır.
Bilgisayarı sıfırlamak veya bütün e-postaları silmek doğru mu?
Cihazın fabrika ayarlarına döndürülmesi veya diskin topluca silinmesi, içindeki iş kayıtlarını da ortadan kaldırır. Bu nedenle çalışanın kendi kararıyla bütün sistemi sıfırlaması, kişisel veri korumasının olağan yöntemi değildir. İş dosyalarının aktarımı ve saklanması doğrulanmadan böyle bir işlem yapılmamalıdır. TBK m. 396 işverene ait teknik sistemlere özen gösterilmesini gerektirir.
KVKK m. 7, işleme sebepleri ortadan kalkan kişisel verilerin kanundaki koşullarla silinmesini, yok edilmesini veya anonim hâle getirilmesini düzenler. Bu hüküm, çalışanı işverenin bütün veri tabanı üzerinde tek taraflı silme yetkisiyle donatmaz. Çalışan kendi verileri bakımından talepte bulunabilir; veri sorumlusu saklama yükümlülükleri ve hukuki sebepler üzerinden işlem yapar.
İşverenin de cihazı yeni kullanıcıya verirken önceki çalışanın özel oturumlarını açık bırakmaması gerekir. Güvenli yeniden hazırlama işlemi, gerekli iş kayıtları korunduktan ve kişisel içerik ayrıldıktan sonra yetkili birim tarafından yapılır. Sürecin amacı cihazın kullanılabilirliğini sağlarken önceki çalışanın verilerinin yeni kullanıcıya gereksiz aktarılmasını önlemektir.
Çalışan kendi hakkına ilişkin belgeleri nasıl korur?
İşçi ücret bordrosu, kendisine gönderilmiş görev bildirimi veya kendi çalışma saatine ilişkin kayıt gibi belgeleri hak arama ihtiyacı için korumak isteyebilir. Bu ihtiyaç, şirketin müşteri arşivinin tamamını kopyalamakla aynı kapsamda değildir. Belgenin işçinin hangi hakkına ilişkin olduğu ve gerekli bölümün ne olduğu belirlenmelidir. Gereksiz üçüncü kişi verileri ayrılmalıdır.
Belgeye erişim yetkisi bulunmayan hesabın parolasını ele geçirmek veya çıkış sonrasında kapatılan yetkiyi aşmak uygun bir yöntem değildir. Kendi kişisel verileri hakkında KVKK m. 11 ve 13 kapsamında başvuru yapılabilir. Yargılama aşamasında ilgili belgelerin ibrazı da usul hükümlerine göre istenir. Hak arama amacının varlığı, her veri toplama yöntemini hukuka uygun kılmaz.
İşçi özlük dosyası rehberinde açıklanan kayıt düzeni, hangi belgenin işverende bulunması gerektiğini belirlemeye yardımcı olur. İşçi teslim öncesinde ihtiyaç duyduğu belgeyi açıkça isteyerek talebini kayıtlı hâle getirmelidir. İşverenin yalnız kurumsal hesaba yüklediği belgenin, hesap kapandığında çalışan tarafından erişilebilir olup olmadığı ayrıca kontrol edilir.
İşten ayrıldıktan sonra kurumsal e-posta hesabı ne olur?
Kurumsal e-posta hesabı iş ilişkisi bitince sınırsız ve süresiz bir inceleme alanına dönüşmez. KVKK m. 4 gereğince işleme amacı, kapsamı ve saklama süresi belirli olmalıdır. İşin devamı için gerekli iletişim kaydı ile eski çalışanın özel içeriğine erişim ayrı değerlendirilir. Otomatik yönlendirme yapılacaksa hangi iletişimin, kimlere ve ne kadar süreyle yönlendirileceği belirlenir.
Kurulun 16 Eylül 2026 tarihli, 2026/2035 sayılı ilke kararına ilişkin açıklaması, iş ilişkisinin sona ermesinden sonraki veri işleme dayanağının ayrıca değerlendirilmesini istemektedir. Cihaz üzerinde teknik erişim bulunması, özel hesapların içeriğine serbest erişim yetkisi vermez. Genel bir denetim bildirimi de her erişimin hukuka uygunluğunu tek başına sağlamaz.
Teslim aşamasında kurumsal hesabın kapatılması, iş sürekliliğine ilişkin aktarım ve saklanacak kayıtların erişim yetkileri açıkça düzenlenir. Eski çalışanın adıyla yeni işlemler yapılmasına yol açan belirsiz hesap kullanımı engellenmelidir. Kurumsal e-posta denetimi rehberi, iletişim içeriğine erişimin genel sınırlarını ayrıca açıklar.
İş dosyaları çalışanın kendi cihazında bulunuyorsa
Kişisel bilgisayar veya telefonda iş dosyası bulunması, cihazın tamamının işverene devredileceği anlamına gelmez. İş için oluşturulan veya alınan kayıtların kurumsal alana aktarılması, kişisel cihazın mülkiyetinden ayrı bir işlemdir. İşverenin ihtiyaç duyduğu belirli iş kayıtları tespit edilerek teslim planı hazırlanmalıdır. Aile fotoğrafları ve özel yazışmaların tamamının kopyalanması bu amacın olağan kapsamına girmez.
İşverenin uzaktan yönetim veya iş profili uygulaması kullanması durumunda hangi alanın kurumsal, hangi alanın kişisel olduğu kontrol edilir. Çıkışta kurumsal erişimin kaldırılması, özel alanı da silen sınırsız bir müdahaleye dönüşmemelidir. KVKK m. 4 kapsamındaki amaçla bağlantılılık ve ölçülülük ile m. 12 kapsamındaki güvenlik yükümlülükleri bu ayrımda uygulanır.
Çalışan da teslim edilmiş şirket dosyalarını kişisel hesabında gereksiz şekilde tutmaya devam etmemelidir. TBK m. 396 uyarınca iş ve üretim sırları bakımından ilişki sonrasında da gerekli ölçüde gizlilik yükümlülüğü sürer. Hangi iş kopyalarının hangi tarihte kaldırıldığı, gerekli aktarımın tamamlandığı doğrulanarak kayıt altına alınabilir.
Dijital teslim tutanağında neler bulunmalıdır?
Dijital teslim kaydında fizikî cihaz listesine ek olarak iş klasörleri, kurumsal hesaplar, açık projeler ve devir yapılan yetkili kişiler gösterilir. Kişisel hesap oturumlarının kapatıldığı, kurumsal yetkilerin kaldırıldığı ve açıklama bekleyen teknik konular ayrı yazılır. Gizli parola ve kurtarma kodlarının tutanağa açıkça eklenmesi yerine güvenli devir işleminin gerçekleştiği kaydedilir.
Tutanak tarih ve saat içermelidir. İşçinin son çalışma günü, cihazı teslim ettiği an ve hesap erişiminin kapatıldığı an farklıysa bu tarihler birbirine dönüştürülmez. Böylece çıkış sonrasında yapılan bir işlem hakkında erişim yetkisinin kimde olduğu araştırılabilir. Zimmet tutanağına ilişkin açıklamalar, cihaz kimliği ve fizikî durumun doğru kaydı açısından yararlıdır.
İade belgesine bütün ücret ve tazminatların alındığına dair genel ifade eklenmesi başka bir hukuki işlem yaratır. TBK m. 420, işçi alacaklarının ibrasında özel koşullar öngörür. Bilgisayarın teslimi veya iş hesabının devri, bu koşulların gerçekleştiğini kendiliğinden göstermez. Dijital teslim kaydı, yapılan teknik ve idarî işlemi gerçek kapsamıyla açıklamalıdır.
İşveren kişisel hesaba erişim isterse nasıl itiraz edilir?
İşçi, istenen hesabın kişisel niteliğini ve hangi iş kaydının ayrıca teslim edilebileceğini açıklayarak yazılı cevap verebilir. Genel bir ret yerine işin devamı için gerekli dosyayla özel hesabın ayrımı gösterilir. Kişisel parolanın neden istenildiği, erişimin amacı, kapsamı ve hukuki sebebi sorulur. Böylece tartışma, belirsiz sadakat iddiası yerine somut veri ve görev üzerinden yürütülür.
KVKK m. 11 kapsamındaki haklar kullanılarak verinin işlenme amacı, aktarımı ve gerekli düzeltme veya silme işlemleri talep edilebilir. Veri sorumlusuna başvurunun cevaplandırılması m. 13; Kurula şikâyetin koşulları m. 14 hükümlerine tabidir. Çalışanın ayrılmış olması, işverende bulunan veriler hakkında bu hakları ortadan kaldırmaz.
Bir erişim ihlali iddiasında hangi hesaba, hangi tarihte, hangi işlemle erişildiği belgelenmelidir. Sistemdeki gerçek işlem kayıtları, bildirimler ve verilen cevaplar korunur. Şirketin bütün sistemlerini suçlama veya teknik izleri değiştirme yerine belirli erişimin hukuki dayanağı incelenir. Ücret, fesih ve kişisel veri uyuşmazlıkları kendi usul ve süreleri içinde ayrı değerlendirilir.
Teslim gününün son kontrolü nasıl yapılır?
Son kontrolde önce şirket işlerinin devralınabilirliği doğrulanır. İlgili kişinin dosyaya eriştiği, açık görev listesinin alındığı ve gerekli kurumsal yetkinin kurulduğu kaydedilir. Sonra kişisel oturumlar ve özel eşitleme bağlantıları kontrol edilir. En sonunda eski çalışanın kurumsal erişimi yetkili birim tarafından kapatılır. Bu sıralama, iş dosyasının kaybı ile özel hesaba erişim riskini birlikte azaltır.
Çalışan birden fazla cihaz kullanmışsa yalnız masaüstü bilgisayara bakılması yeterli değildir. Şirket telefonu, dizüstü bilgisayar, uzaktan erişim oturumu ve iş için kullanılan haricî depolama ayrı listelenir. Bununla birlikte liste, çalışana ait bütün özel cihazları teslim yükümlülüğü altına sokan geniş bir envantere dönüştürülmemelidir. İş ilişkisiyle bağlantı her kalem için gösterilir.
İşlem tamamlandığında taraflara kayıt örneği verilmesi, sonradan aynı teslimin yeniden tartışılmasını azaltır. Açık kalan teknik bir işlem varsa sorumlusu ve tamamlanma düzeni belirtilir. Teslim belgesinde gerçekleştirilmemiş bir silme, aktarım veya kapatma yapılmış gibi gösterilmez. Hukuki koruma, gerçek işlemin açık ve doğrulanabilir kaydından doğar.
Sık sorulan sorular
Şirket bilgisayarındaki kişisel e-posta parolamı vermek zorunda mıyım?
Cihaz iadesi, kişisel hesabın işverene devri değildir. Kurumsal iş kayıtları ayrı teslim edilir; özel hesaba erişim talebi kendi hukuki sebebi ve ölçülülük koşullarıyla değerlendirilir.
İşten çıkarken bilgisayarı kendim sıfırlayabilir miyim?
İş dosyalarını da yok edecek toplu sıfırlama tek taraflı yapılmamalıdır. Gerekli kayıtların korunması ve kişisel içeriğin ayrılması tamamlandıktan sonra yetkili birimin düzenlediği işlem uygulanır.
Kişisel bulut hesabımdaki iş dosyalarını silebilir miyim?
Önce hangi dosyanın iş kaydı olduğu ve kurumsal devrin tamamlanıp tamamlanmadığı belirlenir. İş dosyasının tek kopyasını silmek, özel hesabı kapatma işlemiyle aynı değildir.
Kurumsal hesap kişisel telefonuma bağlıysa ne yapılır?
Kurumsal doğrulama yöntemi yetkili araca aktarılır. Bu aktarım için özel telefondaki bütün hesapların kodlarının veya kişisel uygulamaların devredilmesi gerekmez.
İşveren ayrıldıktan sonra e-postalarımı süresiz inceleyebilir mi?
Hayır. İş ilişkisinin sona ermesinden sonraki veri işleme dayanağı, amaç ve saklama süresi ayrıca değerlendirilir. 2026/2035 sayılı ilke kararı açıklaması da bu ayrımı vurgular.
Kendi ücret belgelerimi saklamam şirket arşivini kopyalama yetkisi verir mi?
Hayır. Hak arama ihtiyacı belirli belge ve gerekli içerikle sınırlandırılır. Bütün müşteri veya ticari arşivin özel hesaba aktarılması ayrıca gizlilik ve veri koruma sorunu doğurur.
Cihaz teslimi ücret alacaklarımı sona erdirir mi?
Fizikî veya dijital teslim, işçi alacaklarının ibrasıyla aynı işlem değildir. İbra için TBK m. 420 şartları ayrıca aranır; teslim olgusu bu şartların yerine geçmez.
Kişisel bilgisayarımda iş dosyası varsa cihazı şirkete vermeli miyim?
İş dosyasının devri ile kişisel cihazın mülkiyeti ayrılır. Hangi iş kayıtlarının aktarılacağı belirlenir; dosya bulunması tek başına bütün cihazın devredilmesini gerektirmez.
İşveren kendi cihazındaki her özel içeriği okuyabilir mi?
Cihazın mülkiyeti sınırsız içerik inceleme yetkisi sağlamaz. KVKK kapsamında işleme şartı, amaç, aydınlatma, ölçülülük ve güvenlik yükümlülükleri uygulanır.
Teslim tutanağına parolalar yazılır mı?
Gizli parolaları açık tutanakta çoğaltmak güvenli değildir. Yetkili kurumsal devir yöntemi kullanılır; tutanakta erişim devrinin ve eski yetkinin kaldırılmasının gerçekleştiği kaydedilir.
Dosyanın hazırlanması ve büro iletişimi
İstanbul ve Mersin ofisleri üzerinden yürütülen işten ayrılış dosyalarında, fizikî cihaz teslimi ile dijital yetki devrinin tarihleri ayrı incelenir. Uzaktan çalışan veya farklı şubelerde görev yapan kişilerde cihazın kargoyla dönmesi, hesapların aynı anda kapandığını göstermez. Teslim tutanağı, bilgi işlem kaydı ve iş dosyası listesi birlikte değerlendirilerek her bir işlemin gerçekten tamamlanıp tamamlanmadığı belirlenir.
İşten ayrılırken dijital teslim hakkında iletişim
Resmî kaynaklar ve ilgili kanun maddeleri
- 6098 sayılı Türk Borçlar Kanunu: m. 396, 397, 420, 443.
- 6698 sayılı Kişisel Verilerin Korunması Kanunu: m. 4, 7, 10–14.
- KVKK 2026/2035 sayılı ilke kararına ilişkin açıklama: 16.09.2026 tarihli karar; 08.10.2026 duyuru.
Kaynak kontrol tarihi: 24 Ekim 2026. İlgili hükümler yazıda belirtilen kapsam ve koşullarıyla ele alınmıştır.
İstanbul ve Mersin ofisleri
İstanbul · Polaris Plaza
Maslak Ahi Evran Caddesi, Polaris Plaza No:21, Kat:9, 34475 Sarıyer/İstanbulMersin · Profit İş Merkezi
İhsaniye Mahallesi, 4903. Sokak, Profit İş Merkezi No:23, Kat:3, Daire:14, 33070 Akdeniz/MersinHukuki konu hakkında iletişim
İlk iletişimde konuyu, bulunduğunuz ülke veya ili ve varsa tebliğ ya da son işlem tarihini kısaca belirtebilirsiniz. T.C. kimlik numarası, sağlık verisi veya kişisel belge göndermeyiniz. Mesajlaşma tek başına hukuki görüş veya avukatlık ilişkisi oluşturmaz.
